IRONSTICK — Декларация GDPR о потоках данных
Отношения с внешними большими языковыми моделями
Фактическое, основанное на программном коде описание каждого пути, по которому
данные покидают IRONSTICK в направлении внешней LLM, того, что именно передаётся, в какой форме
и где применяется слой псевдонимизации. Версия для настольных компьютеров под Windows. Настоящий
документ описывает исключительно поведение IRONSTICK — то, что поставщик ИИ делает с полученными
данными, регулируется исключительно собственными условиями поставщика (условиями и
политиками конфиденциальности поставщиков, которых настроил пользователь, — Google, Alibaba Cloud,
Moonshot AI, OpenAI и/или Anthropic), которые пользователь обязан изучить отдельно.
1. Сфера применения и конечные точки
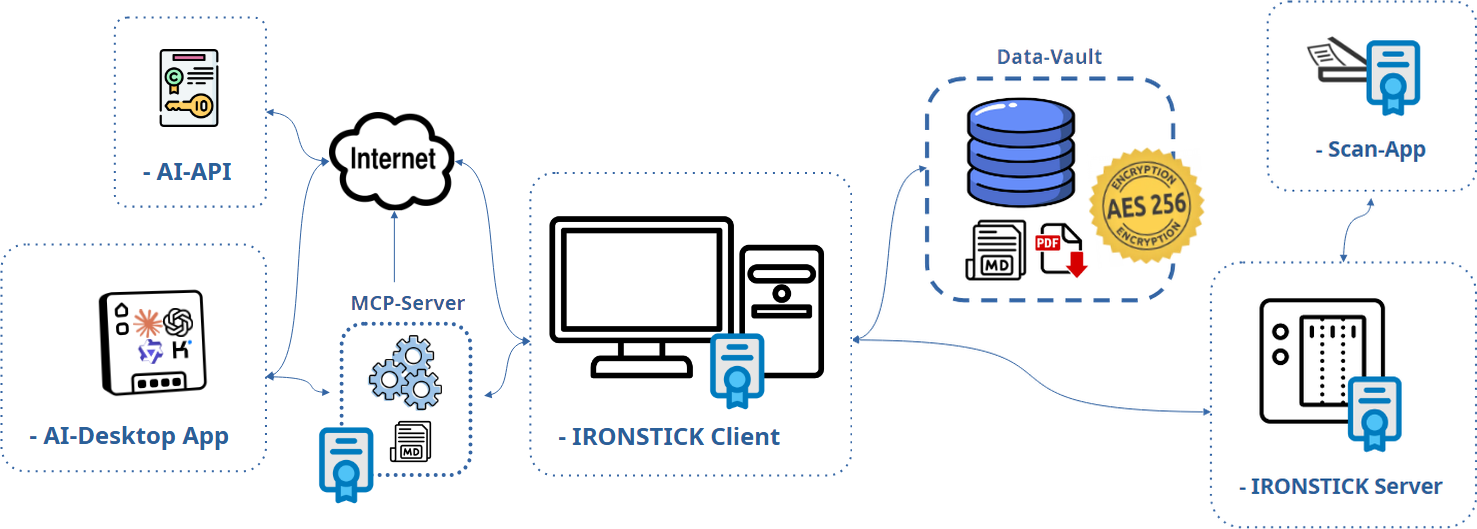
Внешние вызовы ИИ из приложения направляются тому поставщику, которого автоматический каскад
использует в данный момент. Пользователь может настроить до пяти поставщиков; каждый
настроенный поставщик используется автоматически в следующем фиксированном, экономящем расходы
порядке: Gemini (Google) → Qwen (Alibaba Cloud) → Kimi (Moonshot AI) →
ChatGPT (OpenAI) → Claude (Anthropic). При каждом запуске программы IRONSTICK
проверяет, какие из них отвечают; если в течение дня исчерпывается квота или кредит либо
поставщик перестаёт отвечать, тот же самый запрос повторяется у следующего
поставщика, который затем используется до конца дня. Передаваемое содержание
идентично у каждого поставщика (начиная с раздела 3: псевдонимизация
маршрутизатором, согласие, журнал аудита). Конечные точки:
- Claude:
POST https://api.anthropic.com/v1/messages,
собственный API-ключ пользователя.
- ChatGPT:
POST https://api.openai.com/v1/chat/completions,
собственный API-ключ пользователя.
- Qwen:
POST https://dashscope-intl.aliyuncs.com/compatible-mode/v1/chat/completions
(Alibaba Cloud Model Studio, международный регион), собственный API-ключ пользователя.
- Kimi:
POST https://api.moonshot.ai/v1/chat/completions
(Moonshot AI), собственный API-ключ пользователя.
- Gemini (только Windows): без API-ключа. IRONSTICK управляет собственным
немодифицированным клиентом командной строки Google (Google Antigravity CLI) как скрытым локальным
процессом; в клиенте выполнен вход с учётной записью Google пользователя
(собственное диалоговое окно входа Google — IRONSTICK никогда не видит пароль или код), и
он отправляет запрос в Google в рамках тарифного плана Google AI пользователя. Клиент не получает
доступа к инструментам или файлам IRONSTICK; он работает в пустой рабочей папке
с приватной папкой профиля внутри каталога данных, а его локальные
записи диалогов и журналы удаляются после каждого вызова.
Gemini через учётную запись Google является потребительским
сервисом, а не каналом обработки по поручению. Согласно условиям Google
Antigravity, Google может использовать взаимодействия для улучшения своих продуктов и
технологий машинного обучения, а сотрудники Google могут их просматривать, если только
пользователь не отключит это в настройках Google Antigravity; договора об обработке
данных для этого пути не существует. IRONSTICK передаёт то же
псевдонимизированное содержание, что и по путям API, однако юридической фирме, чьи профессиональные
правила требуют договора об обработке данных с каждым обработчиком, не следует настраивать
Gemini — поставщик, который не настроен, каскадом никогда не используется.
Для каждого поставщика используются три настраиваемых уровня моделей (малый / средний /
большой). Отдельным, необязательным каналом является
мост к настольному ИИ (раздел 4.9): в этом случае данные поступают в собственный
локальный настольный ИИ пользователя (Claude Desktop / Claude Code, ChatGPT Desktop, Qwen
Desktop или Kimi Desktop), т. е. поставщику этого ИИ (Anthropic, OpenAI,
Alibaba Cloud/Qwen или Moonshot AI/Kimi) в рамках собственной подписки/учётной записи пользователя у этого поставщика.
Мосты могут работать параллельно — один и тот же локальный MCP-сервер может быть зарегистрирован
одновременно в Claude, ChatGPT, Qwen и Kimi, и они могут одновременно работать над одним и тем же
делом. IRONSTICK не эксплуатирует собственного
сервера; никакие данные никогда не поступают к производителю программного обеспечения. Необязательный сервер в локальной сети фирмы
(IRONSTICK SERVER, раздел 9) этого не меняет: он
эксплуатируется самой юридической фирмой, на собственном оборудовании фирмы, внутри
собственной сети фирмы — он никогда не связывается с производителем и никогда не связывается ни с каким
поставщиком ИИ.
Главным выключателем является собственный доступ пользователя. Внешняя
обработка ИИ из приложения существует лишь в том случае, если пользователь открыл собственную учётную запись
у поставщика ИИ и ввёл собственный ключ доступа в конфигурации
(для Gemini: выполнил вход со своей учётной записью Google).
Если не настроен ни один поставщик, никакой внешний вызов ИИ из приложения вообще невозможен — каждая
функция, описанная в разделе 4, в этом случае остаётся локальной или просто недоступна. Эта
учётная запись представляет собой прямой договор между пользователем и поставщиком; IRONSTICK не
является его стороной. То же относится к мосту к настольному ИИ, который требует
собственной подписки/учётной записи пользователя у выбранного поставщика настольного ИИ
(Anthropic, OpenAI, Alibaba Cloud/Qwen или Moonshot AI/Kimi). Документы, помеченные как секретные, исключены
из инструментов моста и чата, из пакета инструкций для ИИ
и из любых генерируемых результатов (вложения, досье, экспорт);
их обработка при регистрации документов следует осознанному выбору пользователя в момент
регистрации (раздел 4.1).
Полностью локально (ничего не покидает компьютер): извлечение текста и OCR,
детерминированный локальный уровень чата, глобальный поиск, радар релевантности, анализ цепочек
писем, генерация досье/PDF, локальный проход средства поиска для затемнения и
формирование пакета инструкций для ИИ.
2. Слой псевдонимизации
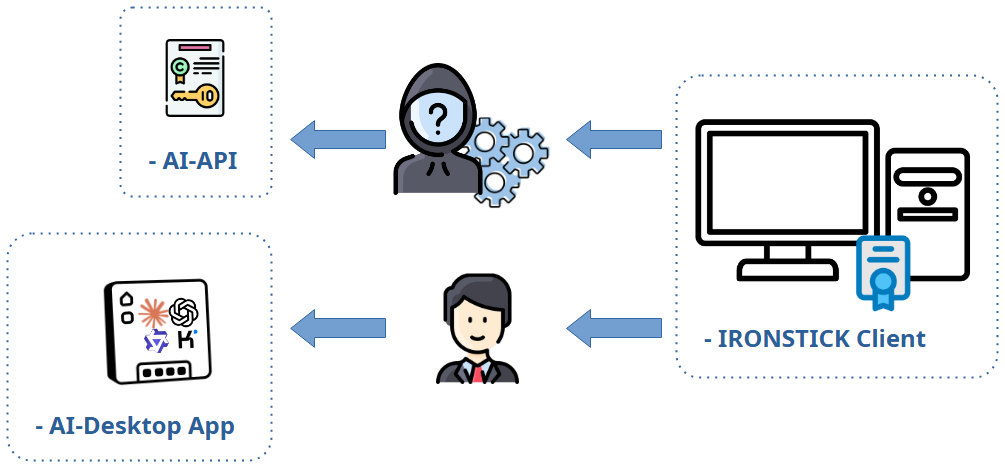
Каждый запуск агента в приложении может сопровождаться псевдонимизатором, который заменяет исходящий текст токенами,
переводит аргументы инструментов обратно для локального выполнения, повторно заменяет токенами результаты инструментов
и локально восстанавливает из токенов окончательный ответ. Таблица соответствия существует только в памяти, по одной
новой таблице соответствия на каждую операцию; она никогда не сохраняется.
2.1 Что заменяется
| Источник | Поля | Токен |
|---|
| Записи клиентов | имя, CNP, телефон, адрес электронной почты, адрес+город |
$PARTEI_A$, $CNP_A$, $TEL_A$, $MAIL_A$, $ADRESSE_A$ |
| Лица / организации | полное имя (лица или компании), CNP |
$PARTEI_B$ / $FIRMA_A$, $CNP_B$ |
| Дела | номер дела, противная сторона, истец |
$FALL_A$, $PARTEI_C$… |
| Уровень шаблонов (неизвестные значения в свободном тексте) |
номера судебных дел (n/nnn/yyyy), 13-значные CNP, IBAN, адреса электронной почты,
правдоподобные номера телефонов | те же семейства токенов |
2.2 Что намеренно остаётся настоящим
- Даты, время и денежные суммы — их искажение было сочтено более
опасным, чем их передача.
- Наименования учреждений (суды, органы власти) — их нет в
словаре, и они являются публичными органами.
- Неизвестные третьи лица в свободном тексте — свидетели, врачи, адвокаты,
судьи или компании, которые не хранятся как записи клиентов/лиц/дел, не
распознаются и передаются в открытом виде. Это задокументированная граница
данного подхода.
- Адреса лиц, не являющихся клиентами — шаблона для адресов не существует; заменяется токеном только
сохранённый адрес клиента.
- Всё фактическое содержание документов (утверждения, диагнозы,
изложение событий) — заменяются только идентификаторы, а не сама история.
2.3 Намеренные исключения с передачей настоящих имён
- Веб-поиск сведений о лице (этап 1) и автозаполнение форм для лиц /
учреждений: веб-поиск по
$PARTEI_A$ бессмыслен, поэтому
настоящее имя отправляется намеренно.
- ИИ-средство поиска для затемнения: оно получает текст, который уже был затемнён
локально, и должно ответить настоящими именами найденных им неизвестных третьих лиц
— для этой единственной цели псевдонимизация отключена.
- Предварительная обработка для чтения вслух (TTS): см. 4.6 — предложения передаются в открытом
виде.
- Мост к настольному ИИ: необработанные данные намеренно (раздел 4.9).
3. Моменты согласия и журнал аудита
Вызовы, проходящие через центральный маршрутизатор, требуют согласия и протоколируются: каждый
раунд модели записывает строку в локальную таблицу аудита (T0_AiExtLog) с
полным запросом и ответом в той форме с токенами, в которой они фактически покинули
компьютер; отклонённые/заблокированные попытки протоколируются без полезной нагрузки. Диалоговое окно
согласия указывает уровень модели и приблизительный объём запроса, и одно одобрение распространяется на
текущий сеанс экрана (для регистрации документов: на текущий запуск программы).
Потоки с автоматическим согласием (без диалогового окна): фоновая
сортировка электронной почты (непрерывная работа), аналитический прогон монитора данных
и ИИ-средство поиска для затемнения (включение его переключателя является согласием). Эти потоки
тем не менее псевдонимизируются (за исключением предусмотренных ответов средства поиска для затемнения с настоящими именами)
и тем не менее подлежат аудиту.
Потоки в обход маршрутизатора: функции ИИ текстового редактора,
предварительная обработка для чтения вслух и корректирующий вызов ИИ File→Markdown
обращаются к API напрямую. Они псевдонимизируются (исключение: чтение вслух),
но не показывают собственного диалогового окна согласия и не записывают строк в журнал
аудита. Использование пользователем этих функций (нажатие кнопки ИИ,
запуск генерации, запуск чтения вслух при включённом переключателе ИИ) является
моментом согласия.
4. Потоки данных по отдельным сценариям использования
4.1 Регистрация документов
Извлечение текста и OCR выполняются локально. Если настроен API-ключ, IRONSTICK запрашивает согласие
один раз за запуск программы, после чего выполняется до четырёх типов вызовов (все псевдонимизированы, все
подлежат аудиту):
- Определение основного документа (малый уровень): необработанный текст OCR фрагментами не более
2 000 символов, максимум 8 вызовов — только для сканов низкого качества.
- Исправление OCR (малый уровень): текст документа, ограниченный 16 000
символов.
- Классификация (средний уровень): текст документа, ограниченный 16 000
символов, плюс системные списки: полный список дел (номер дела,
имя клиента, противная сторона — заменены токенами), пул известных имён, ограниченный 2 000
символов (заменены токенами), а также списки кодов типов учреждений и типов документов
(метки без замены токенами). Резервный вариант: малый уровень, 8 000 символов, без
списков.
- Контекстуализация при сохранении (малый уровень): метаданные документа и
полный текст, ограниченный 30 000 символов, плюс индексная строка (ID, дата, заголовок ≤120
символов) каждого активного элемента доказательств того же клиента — служит для обоснования
перекрёстных ссылок. Выполняется также для документов, помеченных как секретные (осознанное решение
пользователя).
4.2 Монитор почты (сортировка)
Отнесение к делу сначала выполняется детерминированно (номер дела или известный регистрационный номер,
найденный в теме/фрагменте, — без вызова ИИ). В противном случае выполняется один вызов малого уровня на каждое
электронное письмо, содержащий ровно: имя и адрес отправителя, тему и сохранённый
фрагмент предпросмотра (жёстко ограниченный 1 500 символами) — никогда не полный текст письма, —
плюс полный список дел (заменены токенами) в качестве контекста для сопоставления. Ответ: приоритет +
номер дела. На экране электронной почты требуется согласие один раз за сеанс; в
фоновом режиме это выполняется без диалогового окна (включение монитора является
согласием). В обоих режимах данные псевдонимизируются и подлежат аудиту.
Никаких пикселей отслеживания. Открытие письма в мониторе никогда не приводит к обращению
к серверу отправителя: изображения, на которые ссылается интернет-адрес (включая
невидимые пиксели отслеживания), не загружаются и отображаются как заполнители с
уведомлением, поэтому отправитель не может узнать, когда, как часто или с какого адреса
письмо было прочитано. Отображаются только изображения, встроенные в само письмо.
4.3 Анализ лица (веб-поиск)
Три этапа после согласия, даваемого один раз за сеанс:
- Этап 1 — поиск: локальные поисковые системы опрашиваются напрямую; дополнительно
вызывается серверный инструмент веб-поиска поставщика с настоящим именем лица
в открытом виде (неизбежно для поиска; протоколируется в открытом виде).
- Этап 2 — резюме страниц (средний уровень): для каждой страницы — имя лица
(заменено токеном), URL и содержимое страницы, ограниченное 8 000 символов.
- Этап 3 — синтез профиля (большой уровень): имя и город (заменены токенами)
плюс каждый собранный текст страницы, ограниченный 6 000 символов на источник.
Результат сохраняется локально с оценкой достоверности «не подтверждено». Связанные с этим
кнопки автозаполнения в формах лиц/учреждений также отправляют введённое
имя в открытом виде (задокументированное исключение).
4.3a OSINT-проверка стороны (osint_entity)
OSINT-проверка стороны представляет собой фиксированную процедуру, которую приложение выполняет
самостоятельно, когда подключённый ИИ вызывает её с указанием имени, города, района, страны и
вида лица (физическое/юридическое):
- Материалы дел: полнотекстовый поиск имени по локальной
базе данных — исключительно локально, ничего не покидает компьютер.
- Интернет: фиксированный список поисковых запросов отправляется в публичные
поисковые системы Google, DuckDuckGo и Qwant. Каждый запрос состоит из
поискового термина на языке страны стороны плюс настоящего имени стороны
в открытом виде и, для некоторых запросов, города или района
(неизбежно для поиска). Никакое содержание дел, клиентов или документов не
передаётся. Поисковые системы видят эти запросы так же, как запросы любого пользователя браузера.
- Gemini (только если настроен): если пользователь настроил Gemini через
вход в Google, в Google отправляется ровно один промпт — запрос
найти всё о названной стороне из названной страны, — содержащий
настоящее имя и страну в открытом виде и ничего более.
Результат возвращается вызывающему ИИ в виде подготовленного, непроверенного профиля.
Ничего не записывается в основные данные: каждая находка проходит контрольный шлюз
монитора данных (раздел 4.5) и принимается только тогда, когда
пользователь её подтверждает. Оцениваются только общедоступные источники.
4.4 Ежедневный протокол
Сам экран работает локально. При импорте текста в свободной форме сначала выполняется локальный
синтаксический анализатор; только если маркер формата протокола не найден, резервная функция ИИ
нормализует необработанный текст: вставленный текст отправляется полностью (прерывание при объёме свыше 200 000
символов), малый уровень, с согласием, псевдонимизированно, с аудитом. Сохранённые
протоколы покидают компьютер только как результаты инструментов чата/моста
(ограниченные выдержки) или в составе пакета инструкций для ИИ (раздел 5).
4.5 Монитор данных
Фаза 1 (электронная почта ↔ основные данные) полностью детерминирована. Фаза 2 отправляет один
вызов малого уровня (псевдонимизированно, с аудитом, без диалогового окна, с ограничением частоты по новым
входящим документам), содержащий: все сохранённые основные записи учреждений и лиц/организаций
владельца (ID, имена, контактные данные, CNP — заменены токенами, если
они есть в словаре; наименования учреждений в открытом виде), все имена сторон из дел, а также очищенные от дубликатов фрагменты контактных областей (±~100 символов
вокруг маркеров адреса/телефона/налоговых данных) из полных текстов входящих документов, ограниченные в
сумме 130 000 символов. Ответ всегда становится лишь предложением, которое
пользователь должен принять в мониторе.
4.6 Текстовый редактор (помощь ИИ в тексте)
- Переработка выделенного фрагмента: выделенное предложение/абзац/раздел (с
разметкой) плюс первые 6 000 символов всего документа в качестве контекста
и указание пользователя — средний уровень, псевдонимизированно.
- Структура/оглавление: фактически весь документ в виде индексированного списка строк
(короткие строки полностью, длинные строки усечены до 80 символов), ограниченный 40 000
символов — средний уровень, псевдонимизированно.
- Предварительная обработка для чтения вслух: при чтении документа вслух каждое
предложение отдельно отправляется на малый уровень в открытом виде для раскрытия
сокращений и чисел — без псевдонимизации (идентификационные
номера должны вернуться без изменений, чтобы быть прочитанными правильно). Штампы файлов и ссылочные
маркеры предварительно удаляются локально. Запуск чтения вслух является моментом
согласия.
Ни один из вызовов текстового редактора не показывает отдельного диалогового окна
согласия и не записывает строк в журнал аудита (обход маршрутизатора, см. раздел 3).
4.7 Проверка Red/Blue Team и резюме диалога (API)
К составлению документов относятся ещё два потока API. Red/Blue Team: если пользователь
включил эту функцию для активного поставщика (переключатель рядом с API-ключом; требуется сохранённый
ключ), каждый официальный документ, передаваемый через
deliver_file, — как из чата в приложении, так и из моста к настольному
ИИ, — ещё раз прочитывается тем же поставщиком в роли представителя противной стороны
(средний уровень). Передаются: текст проекта, дата и юрисдикция
дела; псевдонимизированно через маршрутизатор и с аудитом, как и любой вызов через маршрутизатор;
без отдельного диалогового окна — переключатель является согласием; не более двух раундов на
файл, после второго раунда файл передаётся в любом случае, с приложенным для пользователя
отчётом проверяющего. Резюме диалога: в длительных сеансах чата
более ранняя часть диалога (только вопросы пользователя и
окончательные ответы модели, никогда не результаты инструментов) сжимается активным поставщиком
(малый уровень, в фоновом режиме) в резюме объёмом 2 000 символов, которое заменяет необработанную
историю; оно хранится в зашифрованном виде во временном хранилище и каждый раз
перезаписывается.
4.8 Чат с ИИ (внешний, API)
Согласие один раз за сеанс чата; средний уровень с автоматической эскалацией на
большой уровень (в этом случае весь контекст отправляется повторно); псевдонимизированно; каждый раунд
подлежит аудиту. Каждый ход передаёт: системный промпт (статичные правила), текущий контекст
графического интерфейса (текущий экран, открытое дело/клиент, включая имя клиента, — заменено токеном),
до 10 записей памяти ИИ открытого клиента, последнюю часть диалога,
ограниченную 6 000 символов, плюс резюме более ранних ходов объёмом 2 000 символов
(4.7) и список временных файлов чата. Каждый инструмент, вызываемый моделью,
возвращает свой результат в диалог API — включая полные тексты документов
(ограниченные 10 000 символов на элемент; более объёмные результаты записываются в
зашифрованное временное хранилище и считываются по частям), тексты электронных писем и
выдержки из ежедневного протокола. С сентября 2026 года чат использует тот же уровень
инструментов и те же шлюзы выдачи, что и мост к настольному ИИ (4.9): проверку
процессуальных документов, Red/Blue Team (4.7) и передачу через диалоговое окно экспорта —
то, что покидает систему, является шаблоном, готовым к подаче. Локальный уровень чата
отвечает на рутинные запросы без какой-либо передачи данных.
Два вспомогательных инструмента заслуживают отдельного упоминания. get_weather
получает текущие данные о погоде для названного места от сервиса Open-Meteo, не являющегося LLM
(раздел 7), — этому сервису передаётся только название места / его координаты,
никогда не данные дел или лиц. get_my_location
отвечает исключительно на основе последнего локально сохранённого снимка
безопасности (раздел 8): запрос ИИ не инициирует нового внешнего запроса —
он лишь считывает то, что уже находится на диске. Как и в случае любого инструмента, то, что эти инструменты
возвращают, поступает обратно в диалог с ИИ, т. е. к поставщику ИИ.
4.9 Мост к локальному настольному ИИ (Claude Desktop / Claude Code / ChatGPT
Desktop / Qwen Desktop / Kimi Desktop) — НЕОБЯЗАТЕЛЬНЫЕ дополнительные модули
Каждый доступ к настольному ИИ является необязательным модулем, приобретаемым отдельно.
Он существует только там, где юридическая фирма приобрела и установила соответствующий
модуль моста; при отсутствии какого-либо модуля раздел моста в
конфигурации остаётся заблокированным, локальная конечная точка никогда не запускается, и ни один из потоков,
описанных в настоящем разделе, не может возникнуть. Один и тот же локальный STDIO MCP-сервер может быть
зарегистрирован в Claude Desktop/Claude Code, ChatGPT Desktop,
Qwen Desktop и/или Kimi Desktop — описанный ниже механизм идентичен для всех; различается лишь
поставщик-получатель.
Этот канал передаёт необработанные, непсевдонимизированные данные
дел. В этом и состоит его назначение: собственный сеанс пользователя с настольным ИИ составляет
шаблоны, готовые к подаче, и поэтому нуждается в настоящих именах и номерах.
- Настольный ИИ (Claude Desktop/Code, ChatGPT Desktop, Qwen Desktop или Kimi Desktop)
подключается к работающему приложению через локальный мост;
конечная точка HTTP привязана только к 127.0.0.1 (localhost является границей доступа;
сохранённый токен дополнительно не проверяется).
- При первом доступе к данным за запуск программы IRONSTICK показывает блокирующее модальное окно
согласия; отказ блокирует канал на 10 минут. После одобрения канал
открыт до конца запуска программы.
- Более 170 инструментов — из них более 100 инструментов чтения — предоставляют доступ к хроникам, полным текстам, электронным письмам,
ежедневным протоколам, срокам, основным данным, целым делам (по частям) и форматам
вывода; документы, помеченные как секретные, исключены. Пути записи проходят через контрольный шлюз
(предложения по основным данным/связям попадают в монитор данных;
предложенные ИИ изменения привязанных к делу заметок с инструкциями для ИИ отображаются в виде
красно-зелёного сравнения внутри IRONSTICK и применяются только после того, как пользователь явно
их примет, — решение сообщается обратно ИИ) или являются явными (передача в
текстовый редактор, выдача файлов, навигация — только при наличии отдельного
разрешения). Тот же принцип контрольного шлюза распространяется на два более новых пути записи:
записи хроники никогда не записываются ИИ — он лишь ПРЕДВАРИТЕЛЬНО ЗАПОЛНЯЕТ форму
регистрации, которую пользователь дополняет и сохраняет сам; а восстановленный ИИ полный текст
документа (повторное OCR-сканирование, следующий пункт) заменяет сохранённый полный текст только после того,
как пользователь увидел полный текст в диалоговом окне подтверждения и сохранил его.
- Восстановление путём повторного OCR-сканирования (локально) и передача PDF (по инициативе пользователя).
Если сохранённый полный текст усечён или испорчен старым прогоном OCR, ИИ может
запросить новое сканирование: пользователь выбирает страницы, повторное сканирование выполняется локально
(без нового внешнего получателя), и обе версии текста помещаются в локальное
временное пространство; всё, что ИИ из них считывает, поступает к его поставщику, как и любой
другой результат инструмента. В качестве самой крайней меры — только после такого повторного сканирования и
только в жёстких пределах, обеспечиваемых мостом (≤ 10 MB, ≤ 90 страниц), —
ИИ может попросить пользователя передать ему исходный PDF-файл: IRONSTICK
лишь открывает запись; пользователь сам сохраняет PDF с помощью значка скрепки
и перетаскивает его в чат настольного ИИ. Тем самым документ передаётся
в виде файла (включая штампы, подписи и изображения) поставщику этого ИИ —
это происходит исключительно в результате собственного осознанного действия пользователя, никогда
автоматически, а документы, помеченные как секретные, с самого начала исключены из всего
канала повторного сканирования.
- Локальное временное пространство ИИ (минимизация данных). Любой вызов инструмента может перенаправить
свой полный результат в локальный, недолговечный временный файл (
to_scratch);
в этом случае ИИ получает только путь к файлу плюс краткий предварительный просмотр (≈1 200
символов) вместо полного текста. Локальные инструменты редактирования
(поиск/замена/вставка/сравнение/нормализация) перерабатывают эти файлы на компьютере
пользователя, а инструменты выдачи/обновления используют их по пути — таким образом, объёмное содержание может
передаваться и перерабатываться вообще без передачи поставщику
ИИ. Полные выгрузки дел (dump_case_to_scratch)
и протокол начала сеанса, формируемый одним вызовом, также записываются непосредственно в эту
локальную область; к поставщику ИИ поступают только те части, которые ИИ затем считывает.
IRONSTICK дополнительно отслеживает актуальность этих файлов и аннулирует их,
когда изменяются лежащие в их основе данные. Временная папка находится внутри папки
данных и сохраняется между сеансами (она является рабочим контекстом ИИ);
файлы, к которым не обращались, удаляются через 180 дней, и никакого нового внешнего получателя не
возникает.
- Временное хранилище является зашифрованным хранилищем (с сентября 2026 года).
Каждый файл во временном хранилище зашифрован в состоянии покоя по AES-256 с тем же
порядком формирования ключа, что и база данных и хранилище документов. Чтение и запись
проходят только через шлюз IRONSTICK; файл в открытом виде, помещённый в хранилище
любым другим путём (файловым инструментом настольного ИИ, ручным копированием),
отклоняется, удаляется и сообщается ИИ как нарушение правил; файлы покидают
хранилище только через диалоговое окно экспорта IRONSTICK, никогда не в папку загрузок.
Вместе с зашифрованными базой данных, хранилищем документов и файлом конфигурации
это закрывает последний пробел на локальном компьютере: никакие данные дел не хранятся
на диске пользователя в незашифрованном виде — даже рабочие файлы ИИ. Скопированный
диск, утерянный накопитель или архив резервной копии в чужих руках дают лишь
зашифрованный текст.
- Результаты инструментов доставляются в клиент настольного ИИ пользователя, а оттуда
его поставщику: Anthropic для Claude (в рамках подписки пользователя на Claude
и условий Anthropic), OpenAI для ChatGPT (в рамках подписки пользователя на
ChatGPT и условий OpenAI), Alibaba Cloud/Qwen для Qwen
Desktop (в рамках учётной записи пользователя в Qwen и условий Qwen) или Moonshot AI для Kimi
Desktop (в рамках учётной записи пользователя в Kimi и условий Moonshot AI). IRONSTICK не записывает
строк журнала аудита для трафика моста; в верхней панели отображается по одному пульсирующему логотипу на каждый
активный ИИ (знак Claude, знак ChatGPT, знак Qwen, знак Kimi) — одновременный доступ
возможен, и каждый из них сигнализируется отдельно. Сам мост ведёт
исключительно локальный диагностический журнал своих вызовов инструментов — метка времени, имя инструмента,
успех/неудача и объём ответа, никогда никакого содержания, — в простом файле
рядом с программой моста. Этот журнал никуда не передаётся и служит
исключительно для устранения неполадок.
- Общая память ИИ хранит локально обобщённые выводы (≤1 000 символов каждый,
привязанные к клиенту/делу, с автоматическим истечением срока); их содержание видно каждому каналу
ИИ и передаётся всякий раз, когда эти каналы его считывают.
- Взаимная проверка между настольными ИИ осуществляется через IRONSTICK, а не напрямую
между поставщиками: один ИИ оставляет результат работы (например, проект) в
локальном, кратковременном буфере обмена (простые файлы на компьютере пользователя,
удаляемые при закрытии задачи и полностью стираемые при каждом перезапуске приложения) вместе с
заметкой к задаче; другой ИИ считывает его, когда пользователь даёт ему такое указание. Это не создаёт
нового внешнего получателя — всё, что считывает проверяющий ИИ, передаётся
его собственному поставщику точно так же, как и любой другой результат инструмента выше, на условиях этого
поставщика. Содержание никогда не переходит от одного поставщика к другому.
5. Пакет инструкций для ИИ (экспорт ZIP)
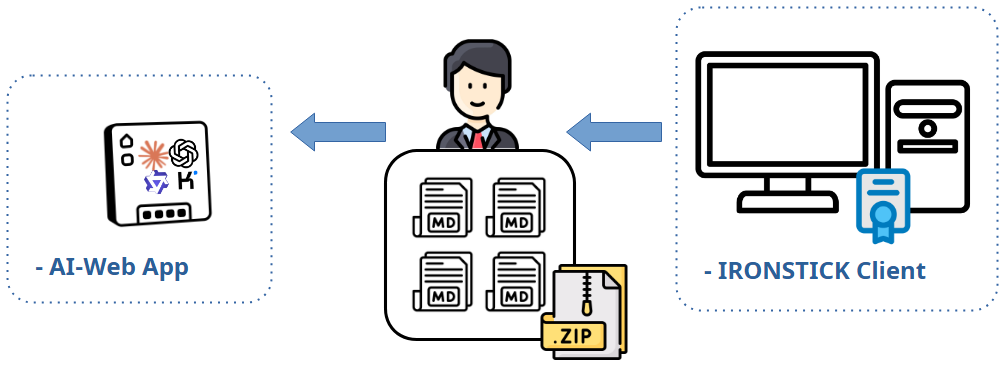
Формирование пакета выполняется локально и не включает вызова ИИ. Оно создаёт
Markdown в открытом виде (без псевдонимизации), предназначенный для загрузки
пользователем во внешнюю LLM по его выбору. Содержание:
| Файл | Содержание |
|---|
| Дела | все дела выбранного клиента со сторонами, статусом и
индексом ID доказательств (без полных текстов) |
| Организации | все лица/организации всей юридической фирмы (не
только данного клиента), включая CNP/CUI, дату рождения, полные контактные данные, профессию,
транспортное средство, — плюс сохранённые аналитические блоки (оценка, уязвимости,
места проживания, финансы, социальное окружение, источники) |
| Учреждения, сроки | все учреждения; активные сроки с
номерами дел и именем клиента |
| Почта | 100 последних электронных писем по всей юридической фирме: отправитель,
получатель, тема, имена файлов вложений, фрагмент ≤500 символов (без полных
текстов писем) |
| Ежедневный протокол | последние 10 дней, по всей юридической фирме, включая хронологию
дел за этот период |
| По каждому делу | одно досье на каждое дело: полная хроника с
полными текстами документов (лимит ~170 KB на файл, затем компактная форма), идентификаторы клиента и
сторон, включая CNP; плюс все справочные заметки по делу без ограничения объёма |
| Файлы инструкций | пять документов с рабочими правилами — без персональных данных |
Что происходит, когда этот ZIP передаётся сторонней LLM:
пользователь лично передаёт этому поставщику в открытом виде существенные части всей
юридической фирмы — личности клиентов с национальными идентификационными номерами, профили третьих лиц,
включая чувствительные оценки, метаданные переписки по всей фирме и материалы
дел. С этого момента данные обрабатываются на условиях
стороннего поставщика (использование для обучения, хранение, юрисдикция) полностью
вне контроля IRONSTICK. IRONSTICK показывает предупреждение о конфиденциальности перед
экспортом (один раз за запуск программы) и предлагает экспорт также в Google Drive, что
дополнительно размещает файлы у Google. Пользователь выступает в качестве передающего
контролёра по смыслу GDPR и должен обеспечить правовое основание (например, ст. 6, правила
профессиональной тайны) перед загрузкой.
Документы, помеченные как секретные, исключены из сроков, ежедневных протоколов и досье
дел.
6. Сводная матрица
| Поток | Что передаётся (форма) | Псевдонимизация | Собственное диалоговое окно согласия | Журнал аудита |
|---|
| Регистрация документов (4 вызова) | текст OCR/документа ≤30k, списки дел/имён | Да | Да — один раз за запуск программы | Да |
| Сортировка почты (экран) | Отправитель/Тема/Фрагмент ≤1.5k + список дел | Да | Да — один раз за сеанс | Да |
| Сортировка почты (фоновый режим) | то же | Да | Нет (переключатель монитора = согласие) | Да |
| Поиск сведений о лице, эт. 1 | настоящее имя (веб-поиск) | Нет — намеренно | Да — один раз за сеанс | Да (в открытом виде) |
| Поиск сведений о лице, эт. 2/3 | тексты страниц ≤8k / ≤6k на источник | Да | то же согласие | Да |
| Автозаполнение лица/учреждения | введённое имя (веб-поиск) | Нет — намеренно | Да — один раз за сеанс | Да (в открытом виде) |
| Импорт ежедневного протокола с помощью ИИ | вставленный необработанный текст ≤200k | Да | Да | Да |
| Монитор данных | основные записи + контактные области ≤130k | Да (наимен. учреждений в открытом виде) | Нет (фоновый режим с ограничением частоты) | Да |
| Текстовый редактор: переработка / структура | выделенный фрагмент + 6k контекста / строки документа ≤40k | Да | Нет (кнопка = согласие) | Нет |
| Предварительная обработка для чтения вслух | каждое предложение, в открытом виде | Нет | Нет (запуск = согласие) | Нет |
| Проверка Red/Blue Team (API) | текст проекта + дата + юрисдикция, за раунд (макс. 2) | Да | Нет (переключатель = согласие) | Да |
| Резюме диалога (API) | более ранние ходы диалога (только пользователь/ассистент) | Да | Нет (часть согласия на чат) | Да |
| Корректирующий вызов ИИ File→Markdown | преобразованный текст | Да | Нет | Нет |
| ИИ-средство поиска для затемнения | уже затемнённый текст; ответы содержат настоящие имена третьих лиц | Отключена — намеренно | переключатель = согласие | Да |
| Чат с ИИ (внешний) | промпт + контекст GUI + память + 6k последней части + 2k резюме + результаты инструментов ≤10k/элемент | Да | Да — один раз за сеанс | Да |
| Мост к настольному ИИ (Claude Desktop/Code, ChatGPT Desktop, Qwen Desktop, Kimi Desktop) | необработанные результаты инструментов (полные данные дел) | Нет — намеренно | Да — один раз за запуск программы, блокировка на 10 мин при отказе | Нет (на стороне приложения) |
| ZIP с инструкциями для ИИ | экспорт данных фирмы в открытом виде (загрузка по инициативе пользователя) | Нет | предупреждение один раз за запуск программы | н/п |
7. Внешние сервисы, не являющиеся LLM (для полноты картины)
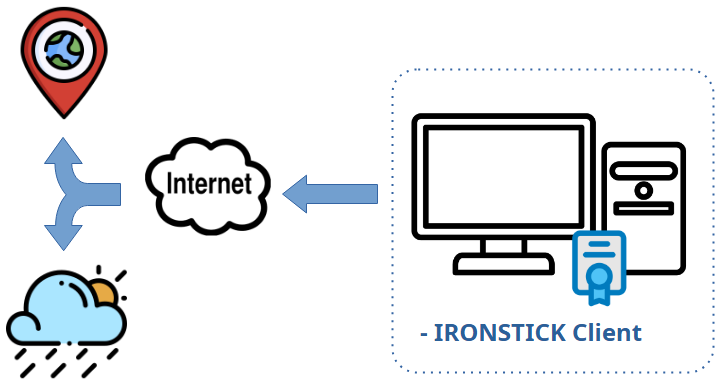
Независимо от какой-либо LLM, следующие функции обращаются к внешним сервисам с
минимально необходимыми данными: проверка номеров (EU VIES, EORI, GLEIF, торговые
реестры — проверяемый номер), геокодирование адресов (OpenStreetMap
Nominatim — адрес), прямые веб-запросы поиска лиц (имя), IMAP (Ваш почтовый сервер) и
необязательный экспорт в Google Drive (экспортируемые файлы). Ни один из них не затрагивает
поставщика ИИ.
Ещё два сервиса получают столь же минимальные данные:
- ipwho.is (геолокация по IP) — один раз при каждом запуске программы, в рамках
локального снимка безопасности (раздел 8), IRONSTICK запрашивает у этого сервиса
публичный IP-адрес компьютера и приблизительное местоположение (город, страна, интернет-провайдер).
Исходящий HTTPS-запрос не содержит никакой персональной полезной нагрузки —
как и любой веб-сервер, сервис видит только IP-адрес, с которого поступает
запрос. Ответ хранится исключительно локально и больше никуда не
передаётся.
- Open-Meteo (погода) — по запросу погодный инструмент ИИ
(
get_weather, раздел 4.8) запрашивает текущие данные о погоде для
названного места. Передаётся только название места / его координаты — никогда
данные дел, клиентов или лиц.
Ни один из этих сервисов не затрагивает поставщика ИИ.
8. Локальное хранение, целостность и контроль со стороны пользователя
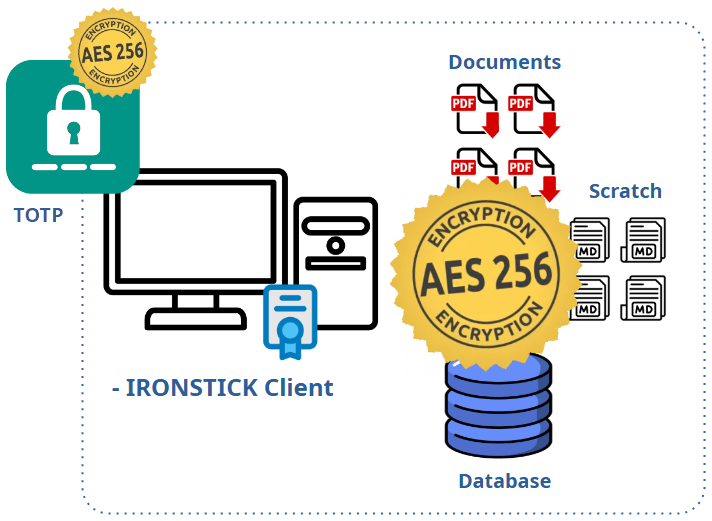
Независимо от описанных выше каналов ИИ, в отношении всех
данных, хранящихся в IRONSTICK, действует следующее:
- Исключительно локальное хранение. Весь массив данных — база данных, файлы
документов, медиафайлы, транскрипты, конфигурация — находится в едином каталоге данных по
пути, определяемому пользователем. IRONSTICK не требует облачной учётной записи и не эксплуатирует
сервера; производитель никогда не хранит копию каких-либо данных пользователя. Если юридическая фирма эксплуатирует
необязательный IRONSTICK SERVER (раздел 9), этот сервер также является собственным
устройством фирмы в собственной сети фирмы — в отношении доступа производителя ничего не меняется.
- База данных зашифрована в состоянии покоя (AES-256). База данных — реестр
клиентов, дел, хроники, электронных писем, сроков, текстов транскриптов и
памяти ИИ — хранится в зашифрованном по AES-256 виде, каждая страница по отдельности и
с печатью целостности для каждой страницы. Ключ формируется приложением во
время выполнения и никогда не записывается на диск или в конфигурацию, поэтому файл базы данных,
полученный с носителя или из архива резервной копии, без IRONSTICK ничего не даёт.
Это техническая мера по смыслу ст. 32 GDPR, которая
действует без какой-либо настройки пользователем и не может быть отключена.
- Документы зашифрованы в состоянии покоя (AES-256). Хранилище документов —
исходные PDF, сканы, изображения, аудио- и транскрипт-файлы — зашифровано
тем же способом, файл за файлом, с печатью целостности, которая обнаруживает изменения.
Чтение осуществляется через единый шлюз, который расшифровывает запрошенный файл
во временную рабочую копию и удаляет эти копии при закрытии или запуске
приложения. Резервные копии и пакеты дел содержат документы
в зашифрованном виде. Ограничения, сформулированные прямо: рабочие копии
текущего сеанса находятся в открытом виде во временной папке (на Android эта
папка расположена в общем хранилище); экспорт и исходящая почта намеренно находятся в открытом виде;
а шифрование защищает от чтения носителя вне
IRONSTICK, но не от уполномоченного пользователя приложения.
- Контроль доступа при запуске (TOTP). После того как лицензионный ключ
принят, приложение не показывает ничего, кроме запроса кода, пока пользователь
не введёт текущий шестизначный одноразовый код на основе времени из
приложения-аутентификатора (RFC 6238). Секрет, лежащий в основе кодов, формируется из
лицензионного ключа во время выполнения и никогда не записывается на диск; сохраняется лишь
несекретный отпечаток подтверждённой настройки, чтобы QR-код
снова отображался после смены ключа. Повторный ввод неверных кодов влечёт возрастающее
время ожидания. Мосты к настольному ИИ не получают данных дел, пока приложение
заблокировано. Восстановление осуществляется с помощью лицензионного ключа, что делает лицензионный ключ
главным учётным средством установки — ответственность за его хранение несёт
оператор. Файл конфигурации (API-ключи, учётные данные электронной почты,
доступ к серверу) хранится в зашифрованном по AES-256 виде тем же механизмом, что и
документы, и расшифровывается только в памяти.
- Место хранения под контролем пользователя. Путь к данным выбирается при
установке и может быть изменён в любое время — в том числе на съёмный носитель, например
зашифрованный USB-накопитель или зашифрованный внешний диск. Приложение просто
следует настроенному местоположению; шифрование носителя (например, средствами
шифрования дисков операционной системы) находится в руках пользователя и
рекомендуется для переносных носителей. Одно последствие, которое следует осознанно взвесить: если
выбранный каталог данных находится внутри папки, синхронизируемой с облаком (например, Google
Drive), весь массив данных включая файл конфигурации с ключом доступа к ИИ
и учётными данными электронной почты синхронизируется с этим облачным поставщиком
на собственных условиях поставщика — размещение там каталога данных является
решением и ответственностью пользователя.
- Синхронизация устройств без какого-либо облака. Необязательная
синхронизация Windows ↔ планшет Android осуществляется через прямое USB-кабельное
соединение — никакой сторонний сервис не задействован, передачи
проверяются контрольными суммами, а перед заменой базы данных создаётся обязательная резервная копия.
Документы, помеченные как секретные, никогда вообще не передаются на
планшет.
- Снимок безопасности при запуске (локальный журнал входов). При каждом запуске
программы IRONSTICK в фоновом режиме фиксирует снимок компьютера, на котором она
работает: имя хоста, операционную систему, ОЗУ/ЦП, локальный IP-адрес, браузер по умолчанию,
обнаруженные им работающие средства удалённого доступа и производную оценку
безопасности — плюс, один раз за запуск, публичный IP-адрес и приблизительное местоположение
(город, страна, интернет-провайдер), полученные от сервиса геолокации по IP ipwho.is (раздел 7).
Снимок хранится исключительно локально в базе данных (таблица
T9_LoginLog) и никуда не передаётся. Срок хранения автоматически ограничен
максимум 6 месяцами и максимум 1 000
записей (ежедневная очистка), и пользователь может в любое
время просмотреть журнал в конфигураторе (карточка «Журнал входов»).
- Отпечатки целостности для каждого зарегистрированного файла. В момент
регистрации каждый сохраняемый файл получает криптографический отпечаток содержимого
(SHA-256 для документов и медиафайлов; унаследованный отпечаток MD5 для аудиофайлов
транскриптов), записываемый в базу данных рядом с записью. Поэтому любое последующее изменение
сохранённого файла может быть обнаружено путём сравнения файла с его
записанным отпечатком, а экспорт для e-discovery (EDRM) содержит эти отпечатки,
чтобы получатели могли независимо проверить файлы. Это делает манипуляции
очевидными; как и любой механизм отпечатков, он физически не препятствует изменению
файлов на диске — он делает такие изменения доказуемыми.
- Резервные копии по усмотрению пользователя. Встроенная функция резервного копирования записывает
полную копию данных (полная резервная копия или резервная копия только данных) в виде единого ZIP-архива
в любое выбранное пользователем место назначения и по запросу выполняет восстановление из такого
архива. Как часто создаются резервные копии, где они хранятся, как долго они
сохраняются и шифруются ли архивы дополнительно — полностью на
усмотрение пользователя (база данных и файлы документов внутри каждого архива в любом случае зашифрованы
по AES-256) —
IRONSTICK не устанавливает никакого графика и никуда не передаёт резервные копии.
- Сгенерированные документы принадлежат пользователю. Пользователь может в любое время генерировать
документы — процессуальные документы, письма, досье, списки, экспорт — и
загружать их: они записываются в локальную папку «Документы» или, если
пользователь разместил каталог данных в папке Google Drive или явно
выбирает Google Drive в качестве места назначения, в собственную учётную запись Google Drive пользователя.
Роль IRONSTICK заканчивается созданием файла. Всё, что происходит со
сгенерированным документом после этого, — печать, подача в суд, отправка по электронной почте,
загрузка в любой сервис, предоставление третьим лицам — совершается пользователем и
находится исключительно в сфере ответственности пользователя.
Распределение ответственности. Поскольку IRONSTICK хранит
всё локально и передаёт данные только по путям, задокументированным в разделах
1–7, — каждый из которых либо псевдонимизирован, либо требует согласия, либо инициируется
осознанным действием пользователя, — оператор юридической фирмы является единственным
контролёром данных: он выбирает носитель данных и его шифрование, управляет резервными копиями и
хранит их, решает, какие функции ИИ включены, даёт или не даёт каждое
согласие и единолично решает, что делается с каждым документом, экспортом или резервной копией,
создаваемыми программным обеспечением. Созданное ИИ содержание — проекты, резюме, оценки,
классификации — всегда является предложением, которое пользователь обязан профессионально
проверить, прежде чем полагаться на него или отправлять его. Настоящий документ существует для того, чтобы каждое
из этих решений могло приниматься при полном знании фактических потоков
данных.
9. Необязательный сервер в локальной сети фирмы (IRONSTICK SERVER)
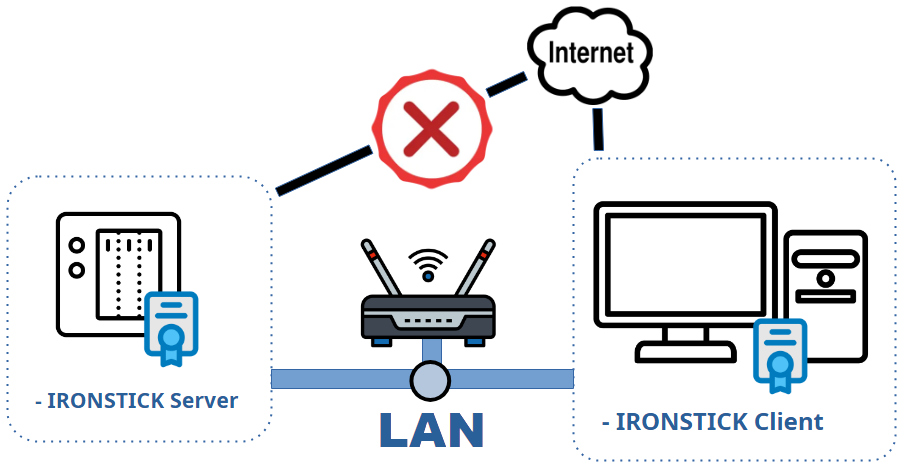
Юридические фирмы с несколькими рабочими местами IRONSTICK могут эксплуатировать необязательный
IRONSTICK SERVER — координационный сервис, работающий на собственном
Synology NAS фирмы, внутри собственной локальной сети фирмы. Для целей настоящей
декларации решающее значение имеют следующие факты:
- Никакая внешняя сторона не задействована. Сервер является собственным
устройством фирмы. Он принимает соединения только с частных (локальных) сетевых адресов
и никогда не инициирует никаких соединений с интернетом — никакой телеметрии, никаких
проверок обновлений, никаких контактов с производителем. Производитель программного обеспечения не имеет никакого
доступа.
- Никакого участия ИИ. Сервер не передаёт трафик ИИ, не хранит ключей
ИИ и никогда не взаимодействует ни с каким поставщиком языковых моделей. Все каналы ИИ,
описанные в разделах 1–6, остаются строго привязанными к отдельным рабочим местам;
наличие сервера не затрагивает слой псевдонимизации, шлюзы согласия и журнал
аудита.
- Что хранит сервер — всё это на NAS, под контролем
фирмы: (a) совместно используемые пакеты дел — только дела, которые пользователь явно
открыл для коллег; документы, помеченные как секретные, исключены намеренно и
никогда не попадают на сервер; (b) центральная правовая библиотека — публичные
тексты законов в формате Markdown, каждый с именем внёсшего его пользователя, ссылкой на
источник и датой проверки; (c) записи учёта рабочего времени — по пользователю, дню и
делу: номер дела, имя клиента и минуты, передаваемые каждым рабочим местом в
фоновом режиме; (d) итоги присутствия по пользователю и дню, выводимые из
сигналов активности сеансов; (e) метаданные событий по делам — предоставление доступа, отзывы,
начала/окончания подписок и экспорт, каждое с датой, временем и IP-адресом
в локальной сети; (f) журнал безопасности с административными событиями и событиями входа,
включая IP-адреса в локальной сети; (g) посылки для передачи дел — когда пользователь
передаёт право владения делом коллеге, полное дело перемещается в виде одного
архива через зону временного хранения на сервере («спул»); посылка удаляется с
сервера после того, как получатель подтвердил импорт, а документы,
помеченные как секретные, перемещаются только после явного дополнительного
подтверждения владельца (в противном случае передача прерывается); (h) центральный
приём сканов (необязательное Central Scan App): реестр номеров дел и
отображаемого имени каждого пользователя (передаваемых рабочими местами в качестве
материала для сопоставления — никогда не содержание дел) и пофайловый спул
документов, в котором отсканированная входящая почта, адресованная одному пользователю, хранится до тех пор, пока
рабочее место этого пользователя не получит и не подтвердит её, после чего серверная
копия удаляется; распознавание текста и сопоставление с получателем выполняются локально на
рабочем месте сканирования, без какого-либо ИИ; (i) записи о событиях резервного копирования —
каждое рабочее место сообщает о своих событиях резервного копирования и восстановления данных (вид, имя
файла, размер, время, IP-адрес в локальной сети), чтобы администратор мог видеть по каждому пользователю, когда
была создана последняя резервная копия, и напоминать отстающим пользователям; (j) общефирменный
справочник сторон («сеть сущностей») — основные записи о
лицах и компаниях, учреждениях, связях между ними и
анализах лиц, ведущиеся рабочими местами, вместе с очередью
предложений об изменениях, которыми обмениваются пользователи. См. следующий пункт.
- Общефирменный справочник сторон. Как только рабочее место
подключается к серверу, его основные данные о сторонах (кто есть кто: имена,
идентификаторы, контактные данные, связи, анализ лиц) загружаются
автоматически и зеркально передаются на все остальные рабочие места той же фирмы,
чтобы каждый адвокат видел, с кем фирма уже имеет дело, а фирма
получала общефирменное представление о конфликтах интересов. У каждой записи ровно один
владелец — пользователь, который внёс её первым; все остальные пользователи имеют копию только для
чтения и могут лишь направить предложение об изменении, которое владелец принимает или
отклоняет в мониторе данных. Если владелец недоступен в течение 48 часов,
право владения переходит к предлагающему пользователю. Содержание дел не входит в
этот справочник — документы, хронология, переписка и отнесение
к делам по-прежнему регулируются явными действиями по предоставлению доступа и передаче,
описанными здесь. Обмен остаётся внутри фирмы (один контролёр), никогда не
покидает локальную сеть и не затрагивает никакого поставщика ИИ: обнаружение дубликатов
и сравнение полей выполняются как простая программная логика на отправляющем
рабочем месте; сервер лишь хранит и пересылает. Фирмам следует упомянуть этот
внутренний обмен данными о сторонах и анализами лиц в своём реестре
операций по обработке.
- Только осознанные действия — в отношении содержания дел. Содержание дел попадает
на сервер исключительно через явное действие по предоставлению доступа или передаче,
подтверждённое пользователем; тексты правовой библиотеки — только после того, как пользователь примет
запись в мониторе данных; отсканированная входящая почта — только после того, как сотрудник канцелярии
проверил документ и нажал «отправить» выбранному получателю. Справочник
сторон, описанный выше, является единственным осознанным исключением: он синхронизируется в
фоновом режиме без подтверждения каждой записи. Записи о времени, присутствии, событиях и
резервном копировании являются эксплуатационными метаданными, создаваемыми самой многопользовательской
работой, и видны администратору фирмы в веб-интерфейсе администрирования.
- Статус контролёра. Фирма, эксплуатирующая сервер, остаётся единственным
контролёром данных. Администратор управляет одобрением регистрации, может прекращать
подписки, удалять записи правовой библиотеки и деинсталлировать пакет —
в результате чего каталог данных сервера остаётся на NAS под контролем
администратора.
- Полные имена клиентов в записях учёта времени. Обзор учёта рабочего времени
показывает рабочее время по делу и по клиенту, что означает, что имена клиентов
хранятся на NAS. Это остаётся внутри собственной инфраструктуры фирмы и её
действующего режима конфиденциальности — однако фирмам следует включить NAS в свой
перечень технических и организационных мер (контроль доступа в DSM,
шифрование томов, политика резервного копирования) точно так же, как для любого офисного файлового
сервера.
Приложение — Типовая оговорка для Вашего уведомления клиентов о конфиденциальности (предложение)
Следующий текст является предлагаемой редакцией, которую юридическая фирма, использующая IRONSTICK,
может скопировать в собственное уведомление клиентов о конфиденциальности. Он составлен так, чтобы точно соответствовать
описанным выше потокам данных, — он не обещает большей защиты, чем программное обеспечение
фактически обеспечивает. В нём намеренно не приводятся ссылки на статьи нормативных актов, чтобы его
можно было вставлять в уведомления любой структуры.
Прежде чем вставить этот текст — контрольный перечень для адвоката:
- Обеспечьте наличие договора об обработке данных с каждым настроенным Вами
поставщиком ИИ, называйте в оговорке только тех поставщиков, которых Вы фактически используете, и
сверьте предложение об обучении и хранении с условиями, которые Вы фактически
подписали. Приведённая ниже оговорка не распространяется на Gemini через учётную запись Google
(потребительский сервис без такого договора, раздел 1) — если Вы настроите этот
путь, для него требуется собственная формулировка и, как правило, явное
согласие клиента.
- Сохраняйте предложение в квадратных скобках о рабочем пространстве ИИ только в том случае, если Вы действительно используете
мост к настольному ИИ (Claude Desktop/Code, ChatGPT Desktop, Qwen Desktop
или Kimi Desktop); в противном случае удалите его.
- Настоящая оговорка распространяется на потоки внутри приложения, описанные в настоящем документе. Она
не распространяется на пакет инструкций для ИИ (раздел 5) — загрузка этого экспорта
в какой-либо сервис ИИ является отдельным решением и, как правило, требует явного
согласия клиента.
- Если Вы отключили отдельные функции ИИ в конфигураторе, соответственно сократите
перечень целей — описывайте именно то, что Вы используете, не более.
- Это предлагаемая редакция, а не юридическая консультация. Перед использованием поручите проверить её на соответствие
профессиональным правилам Вашей адвокатской палаты и местной практике в области защиты данных.
Русский
Обработка дел с помощью ИИ. Наша юридическая фирма использует программное обеспечение
для ведения дел IRONSTICK, которое включает функции с поддержкой ИИ. Для этих функций
отдельные данные из Вашего дела могут передаваться внешнему поставщику услуг ИИ
(в зависимости от доступности: Alibaba Cloud, Moonshot AI, OpenAI или Anthropic, через их программные интерфейсы), который обрабатывает
их по нашему поручению на основании договора об обработке данных. Мы используем эти функции для:
классификации и регистрации входящих документов, определения приоритетов входящей электронной почты,
проверки наших записей на наличие несоответствий, составления и проверки юридических
документов, а также правового анализа и исследований.
Меры защиты. Прежде чем что-либо будет передано, программное обеспечение
на нашем собственном компьютере заменяет хранящиеся в нашей системе прямые идентификаторы — имена, личные
идентификационные номера, номера телефонов, адреса электронной почты, почтовые адреса,
номера дел и банковские реквизиты — нейтральными заполнителями.
Таблица, связывающая заполнители с настоящими данными, никогда не покидает нашу фирму, а
ответы поставщика преобразуются обратно локально. Передаётся только то, что требуется
конкретной функции, в пределах фиксированных ограничений объёма. Небольшое число функций
технически требует настоящих данных — например, публичный веб-поиск по имени
лица или функция чтения вслух; мы используем их только путём осознанного
отдельного действия. [Необязательно — удалите, если не используется: Для составления судебных документов
мы дополнительно используем рабочее пространство ИИ, в котором данные дела обрабатываются без
замены заполнителями; этот канал используется исключительно под нашим непосредственным
контролем.]
Поставщик. Согласно применимым к нам условиям поставщика, содержание,
передаваемое через программный интерфейс, не используется для обучения моделей ИИ
и хранится лишь в течение ограниченного срока. Обработка может осуществляться за пределами
Европейской экономической зоны; в этом случае передача защищена
гарантиями, согласованными в нашем договоре об обработке данных с поставщиком. То, что
поставщик вправе делать с данными, регулируется этим договором — а не собственным
усмотрением ИИ.
Ваш выбор. Наша профессиональная обязанность соблюдения конфиденциальности остаётся
в силе: сверх описанного здесь никакие данные не покидают нашу фирму.
Обработка основывается на данном Вами нам поручении и на нашем законном
интересе в эффективном и точном ведении Вашего дела. Вы вправе в любое время возразить против
использования функций с поддержкой ИИ; в этом случае, насколько это возможно, мы будем
вести Ваше дело без них. За Вами также сохраняются все Ваши законные права
в области защиты данных, включая право на доступ, исправление, удаление и подачу жалобы
в надзорный орган.
Настоящая декларация составлена на основе исходного кода приложения
(псевдонимизатор, внешний маршрутизатор, журнал аудита и путь передачи данных каждой
функции) и отражает поставляемое поведение описанной версии. Обработка
самим поставщиком ИИ — хранение, использование для обучения, субобработчики, юрисдикция —
регулируется исключительно условиями поставщика — ссылки на условия и
политику конфиденциальности каждого поставщика находятся в соответствующем разделе конфигурации
ИИ (Google Antigravity: antigravity.google/terms; Alibaba Cloud:
alibabacloud.com/help/en/legal; Moonshot AI: platform.kimi.ai/docs/agreement;
OpenAI: openai.com/policies). В отношении сервисов Anthropic следует ознакомиться со
следующими документами в их актуальных редакциях: Commercial Terms of Service
(anthropic.com/legal/commercial-terms),
Usage Policy
(anthropic.com/legal/aup) и
Privacy Policy
(anthropic.com/legal/privacy).
 IRONSTICK← Главная страница